Ana içeriğe geç
İyi Bilişim logosu
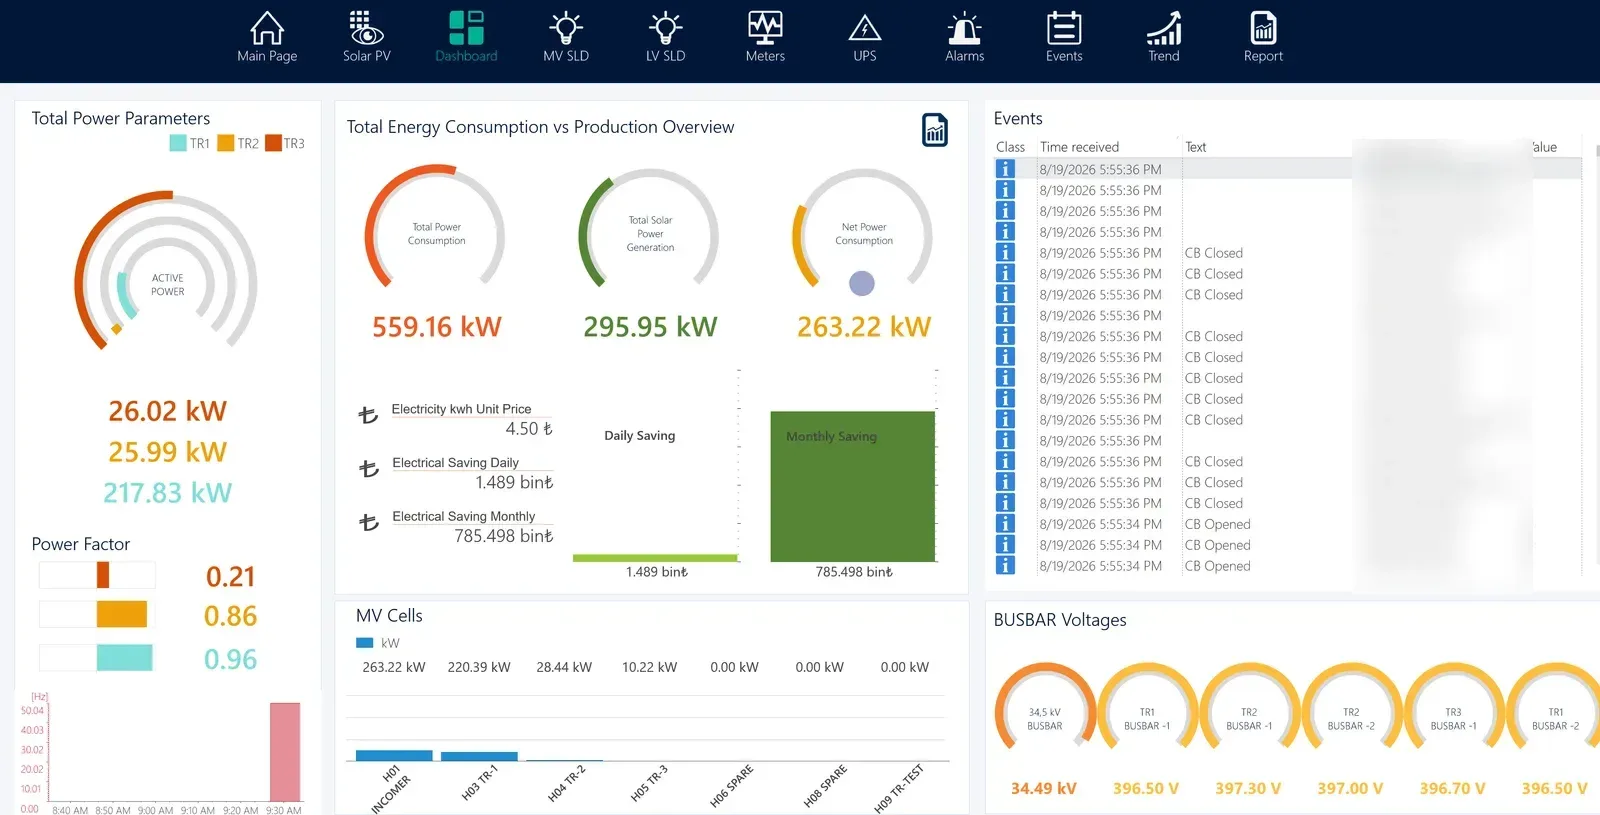
Fabrikada elektrik ekipmanı hattı

Saha Deneyimi ve Proje Yaklaşımı

Sahada görülen teknik problemi, uygulanabilir karar ve ölçülebilir proje çıktısına dönüştürüyoruz.

Kurumsal BT, güvenlik ve saha operasyonlarında sık görülen riskleri; örnek çalışmalar, anonimleştirilmiş saha notları ve proje teslimatları üzerinden açık biçimde anlatıyoruz.

Proje akışı4 aşama
  • 01Mevcut Durum ve Risk Özeti
  • 02Çözüm Mimarisi ve Öncelik Planı
  • 03Kurulum, Test ve Kabul Kaydı
Endüstriyel işletmede kurumsal BT altyapısı ve sistem yönetimi

Anonimleştirilmiş Örnek

Teknoloji bileşenlerini tek değerlendirme düzeninde ele alan yaklaşım.

Öne Çıkan Örnek Çalışma

Dağınık bir endüstriyel BT altyapısını daha görünür, güvenli ve takip edilebilir hale getirme yaklaşımı.

Network, Microsoft 365, firewall, yedekleme ve bakım başlıklarının tek bir değerlendirme düzenine alınmasını anlatan anonimleştirilmiş örnek çalışma.

Şeffaflık Notu

Bu içerik gerçek bir müşteri referansı olarak değil, sahada karşılaşılan ortak problemlerden oluşturulmuş örnek çalışma olarak yayımlanır.

Network düzeniMicrosoft 365Yedekleme kontrolüGüvenlik yönetimi
Örnek Çalışmayı İncele

Sahadan Notlar

İşletmelerde sık görülen teknik riskleri, alınabilecek kararlarla birlikte anlatıyoruz.

Aşağıdaki içerikler müşteri referansı değildir. Kurumsal yapılarda tekrar eden problem tiplerini; problem, risk, yaklaşım ve hedeflenen sonuç düzeninde açıklar.

6 anonimleştirilmiş saha senaryosu
01

Yedek var sanılıyor, geri dönüş testi yok

Problem

Yedekleme sistemi kuruludur; ancak yedeğin gerçekten geri dönüp dönmediği düzenli olarak test edilmez.

Risk

Kriz anında dosyalar, muhasebe verileri, kullanıcı klasörleri veya kritik sunucu verileri geri alınamayabilir.

Yaklaşımımız

Yedek kapsamı, saklama süresi, hata kayıtları ve geri dönüş senaryosu birlikte kontrol edilir.

Hedeflenen Sonuç

İşletme yalnızca yedek aldığını değil, gerektiğinde geri dönebileceğini de bilir.

02

Firewall var, ancak kuralları kimin yönettiği belli değil

Problem

Hangi kuralın neden açıldığı, VPN erişimlerinin kimlere verildiği ve eski kuralların hâlâ gerekli olup olmadığı belirsizdir.

Risk

Eski kullanıcılar, yanlış açılmış servisler veya kontrolsüz dış erişimler güvenlik açığı oluşturabilir.

Yaklaşımımız

Firewall kuralları, VPN kullanıcıları, loglama, dış erişim ve ağ segmentleri risk odağıyla gözden geçirilir.

Hedeflenen Sonuç

Cihazın varlığından önce güvenlik politikasının yönetilebilir olması sağlanır.

03

Eski personelin erişimleri açık kalıyor

Problem

Personel ayrıldığında e-posta, VPN, dosya paylaşımı, Microsoft 365 ve yerel kullanıcı hesapları düzenli kapatılmaz.

Risk

Eski hesaplar veri sızıntısı, yetkisiz erişim ve kimlik güvenliği riski oluşturabilir.

Yaklaşımımız

Kullanıcı yaşam döngüsü, yetki grupları, MFA, parola politikaları ve erişim kayıtları birlikte değerlendirilir.

Hedeflenen Sonuç

Kim, neye ve hangi yetkiyle erişiyor sorusu daha net cevaplanır.

04

Kamera çalışıyor görünüyor, ihtiyaç anında kayıt bulunamıyor

Problem

Canlı görüntü izlenebilir; ancak kayıt süresi, disk sağlığı, kamera açısı ve NVR/DVR durumu düzenli kontrol edilmez.

Risk

Olay anında geriye dönük kayıt bulunamayabilir veya görüntü kullanılabilecek açıdan alınmamış olabilir.

Yaklaşımımız

Kayıt süresi, disk durumu, kamera açıları, kullanıcı erişimi ve alarm-kamera ilişkisi birlikte değerlendirilir.

Hedeflenen Sonuç

Kamera sistemi yalnızca görüntü veren değil, ihtiyaç anında kanıt üreten bir yapıya yaklaşır.

05

Sunucu çalışıyor, ancak görünmeyen riskler birikiyor

Problem

Disk doluluğu, güncellemeler, servis durumları, donanım sağlığı ve yedekleme sonuçları düzenli takip edilmez.

Risk

Beklenmeyen bir arıza iş akışını durdurabilir ve müdahale süresini uzatabilir.

Yaklaşımımız

Sunucu, servis, disk, kullanıcı, yedekleme ve erişim başlıkları birlikte ele alınır.

Hedeflenen Sonuç

Sistemin yalnızca çalışıp çalışmadığı değil, ne kadar sağlıklı çalıştığı da görünür olur.

06

Wi-Fi ve network sorunları günlük işi yavaşlatıyor

Problem

İnternet vardır; ancak kapsama, VLAN, misafir ağı, switch düzeni ve kablolama tarafı plansızdır.

Risk

Kullanıcı bağlantıları, kameralar ve saha cihazları kopabilir; operasyon yavaşlayabilir.

Yaklaşımımız

Switch, access point, kablolama, misafir ağı, cihaz yoğunluğu ve güvenlik ayrımları birlikte planlanır.

Hedeflenen Sonuç

Network yalnızca bağlantı sağlayan değil, iş akışını taşıyan bir altyapıya dönüşür.

Proje Çıktıları

Güveni şirket unvanıyla değil, projenin sonunda görülebilen teslimatlarla kuruyoruz.

Bir teknoloji çalışmasının sonunda yalnızca cihazların kurulmuş olması yetmez. Kararlar, sorumluluklar, testler ve sonraki takip düzeni anlaşılır biçimde görünür olmalıdır.

Rapor · Plan · Test · Takip
01

Mevcut Durum ve Risk Özeti

Kritik sistemler, belirsizlikler, hızlı aksiyon gerektiren riskler ve planlı iyileştirmeler ayrıştırılır.

02

Çözüm Mimarisi ve Öncelik Planı

Donanım, yazılım, network, güvenlik, yedekleme ve saha bileşenleri tek uygulama planında netleştirilir.

03

Kurulum, Test ve Kabul Kaydı

Kurulan sistemin kontrolleri, test sonuçları, teslim kapsamı ve açık kalan maddeleri kayıt altına alınır.

04

Destek ve İzleme Planı

Bakım periyotları, sorumlular, kritik kontroller, destek yöntemi ve raporlama düzeni tanımlanır.

Mevcut Yapınızı Birlikte İnceleyelim

Benzer bir risk veya proje ihtiyacı işletmenizde de olabilir.

Kısa değerlendirme formunda mevcut altyapınızı, öncelikli sorununuzu ve kontrol edilmesini istediğiniz başlıkları paylaşın. İlk görüşmede uygulanabilir yol haritasını netleştirelim.

Mevcut durum ve öncelikli riskler

Uygulanabilir çözüm kapsamı

Planlı teklif ve sonraki adımlar

İlk görüşmenin amacı ürün satmak değil; mevcut tabloyu ve doğru sonraki adımı netleştirmektir.

BT Risk Analizi

BT, güvenlik ve saha operasyon risklerinizi birlikte netleştirelim.

Bu form teklif baskısı oluşturmak için değil; mevcut BT altyapınızı, güvenlik sistemlerinizi, saha takip ihtiyaçlarınızı ve öncelikli risklerinizi anlamak için hazırlanmıştır.